İndirim Çarkı'nı çevir, kazandığın indirim kuponu anında hesabında! Çarkı Çevir
English Domain
Tema
Müşteri Girişi Yeni Hesap Oluştur

Sunucu Optimizasyonu: cPanel, Plesk ve Linux Sunucular İçin Performans ve Güvenlik

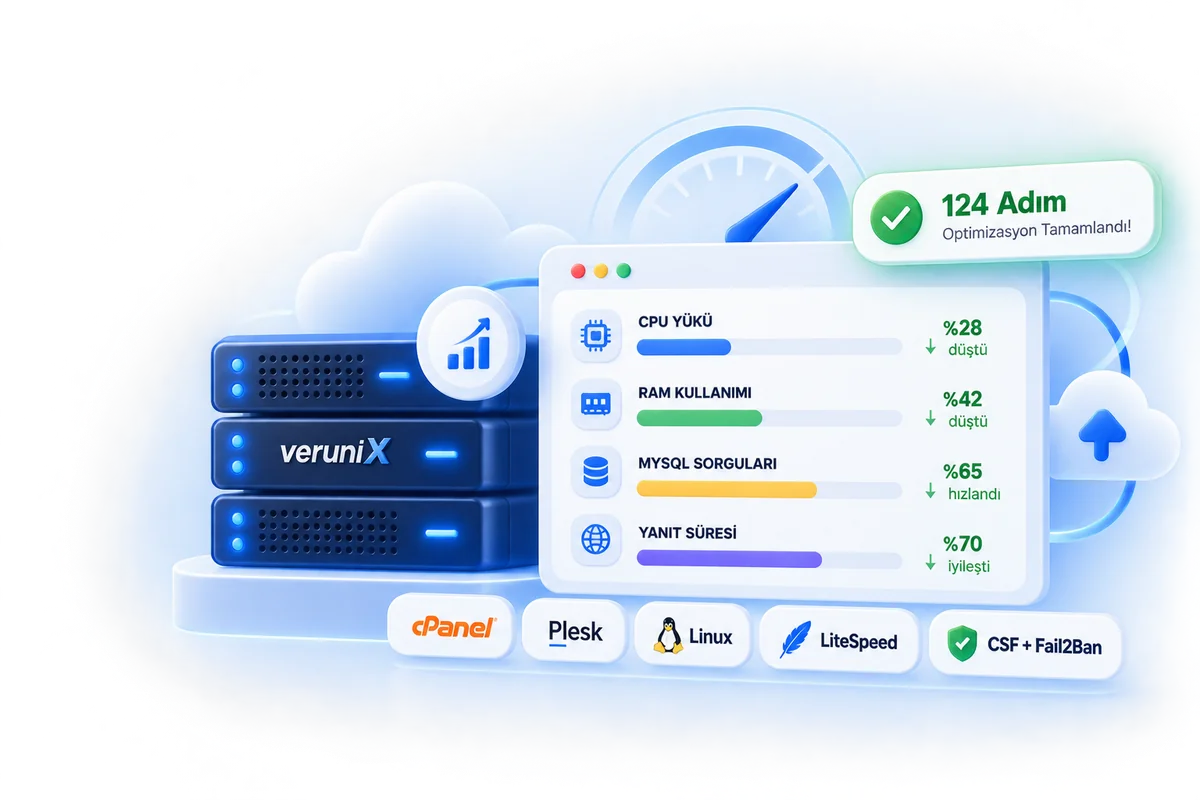
Yavaşlayan siteler, yüksek CPU/RAM kullanımı, spam ve saldırı sorunları çoğu zaman donanımdan değil yapılandırmadan kaynaklanır. 124 adımlık optimizasyon ve güvenlik kontrol listemizle Apache, Nginx, LiteSpeed, PHP, MySQL, CloudLinux ve WordPress katmanlarını sunucunuza göre yeniden ayarlıyoruz.

Tek seferlik 4.999,90 TL; her adım değil, sunucunuzun ihtiyaç duyduğu adımlar uygulanır. Önce ölçülür, sonra uygulanır, sonra tekrar ölçülür. Uygulama sonrası 30 gün izleme ve 7/24 Türkçe teknik destek dahildir.

cPanel & Plesk Uyumlu Panelsiz sunucularda da uygulanır
Önce / Sonra Raporu Her değişiklik belgelenir
Kesintisiz Uygulama Yapılandırma yedeği ile güvenli geçiş
1-3 Günde Teslim Analizden doğrulamaya
Paketi İncele Uzmanla Görüş
Verunix Sunucu Optimizasyonu: cPanel, Plesk ve Linux sunucular için performans ve güvenlik

Sunucu Optimizasyonu Paketi

Tek paket, tek seferlik ücret. Sunucunuz analiz edilir, listedeki adımlardan ihtiyaç duyulanlar uygulanır; ön analiz ücretsizdir.

Tek Seferlik · İhtiyaca Göre

Profesyonel Sunucu Optimizasyonu

124 adımlık performans ve güvenlik kontrol listesi; sunucunuza uygun olanlar tespit edilip uygulanır. cPanel, Plesk ve panelsiz Linux sunucular için.

4.999,90TLtek sefer · sunucu başına
1-3 günTeslim süresi
30 günİzleme ve destek
ÜcretsizÖn analiz
Paket İçeriği
  • İhtiyaç analizi — 124 adımlık listeden sunucunuza gerekli olanlar tespit edilir ve uygulanır
  • Web sunucu & PHP optimizasyonu (24 adım)
  • Sunucu güvenliği: CSF, Fail2Ban, ModSecurity, SSH (30 adım)
  • MySQL / MariaDB optimizasyonu ve güvenliği (25 adım)
  • CloudLinux, CageFS, LVE limitleri ve PHP Selector
  • Mail & DNS teslimat ayarları: SPF, DKIM, DMARC, rDNS
  • cPanel / Plesk kurulum, hostname, NS ve PHP sürüm yapılandırması
  • Disk, log, swap, kernel ve servis optimizasyonu
  • WordPress cache, Redis, cron ve güvenlik ayarları
  • Önce / sonra ölçüm raporu ve uygulanan değişiklik listesi
  • Uygulama sonrası 30 gün izleme ve ücretsiz müdahale
  • Verunix müşterisi olmayan sunuculara da uygulanır

LiteSpeed, CloudLinux, Imunify360 ve KernelCare lisans ücretleri pakete dahil değildir; mevcut lisansınız kullanılabilir.

Optimizasyon Kapsamı

Pakete dahil 124 adım, 8 başlık altında. Her adım sunucunuzun yapısına uygunsa uygulanır.

Web Sunucu & PHP

24 adım
  • LiteSpeed Kurulum ve OptimizasyonuLiteSpeed kurulumu, lisans aktivasyonu, LSCache ve performans ayarlarının yapılması. lisans gerektirir
  • Apache + LiteSpeed Server API / mod_lsapiApache üzerinde mod_lsapi kurulumu ve PHP çalışma performansının optimize edilmesi.
  • Apache + PHP-FPM OptimizasyonuPHP-FPM pool, process ve kaynak limitlerinin sunucu kapasitesine göre düzenlenmesi.
  • Apache + PHP-FPM + Proxy NginxNginx reverse proxy ve Apache/PHP-FPM yapısının performans odaklı yapılandırılması.
  • Apache OptimizasyonuWorker/MPM, KeepAlive, timeout ve bağlantı limitlerinin optimize edilmesi.
  • Nginx OptimizasyonuWorker, buffer, timeout, cache ve bağlantı ayarlarının optimize edilmesi.
  • HTTP/2 AyarlarıHTTP/2 desteğinin aktif edilmesi ve eş zamanlı bağlantı performansının iyileştirilmesi.
  • HTTP/3 ve QUIC AyarlarıDesteklenen web sunucularında HTTP/3 ve QUIC yapılandırmasının gerçekleştirilmesi.
  • Gzip SıkıştırmaHTML, CSS, JavaScript ve metin tabanlı içeriklerde sıkıştırma uygulanması.
  • Brotli SıkıştırmaDesteklenen sunucularda Brotli sıkıştırma ile sayfa boyutlarının azaltılması.
  • Browser Cache Optimizasyonumod_expires, Cache-Control ve tarayıcı önbellek sürelerinin düzenlenmesi.
  • ETag OptimizasyonuStatik dosyaların gereksiz tekrar indirilmesini azaltmak için ETag yapılandırması.
  • SSL/TLS OptimizasyonuTLS sürümleri, cipher seçenekleri ve HTTPS güvenlik ayarlarının optimize edilmesi.
  • SSL Session Cache AyarlarıTekrarlanan HTTPS bağlantılarında SSL işlem yükünün azaltılması.
  • PHP OPcache KurulumuPHP dosyalarının derlenmiş kodlarını bellekte tutarak PHP performansının artırılması.
  • Memcached KurulumuVeri ve nesnelerin RAM üzerinde önbelleğe alınarak uygulama yükünün azaltılması.
  • Redis Kurulumu ve OptimizasyonuRedis cache servisinin kurulması ve WordPress/PHP uygulamaları için yapılandırılması.
  • PHP Imagick KurulumuImageMagick tabanlı gelişmiş görsel işleme desteğinin PHP'ye eklenmesi.
  • PHP Sodium KurulumuModern şifreleme işlemleri için Sodium PHP modülünün kurulması.
  • PHP Phalcon KurulumuPhalcon Framework kullanacak projeler için gerekli PHP modülünün kurulması.
  • PHP Extension KontrolüEksik veya gereksiz PHP modüllerinin tespit edilerek PHP ortamının düzenlenmesi.
  • TCP / RTT OptimizasyonuTCP bağlantı parametrelerinin gecikme ve bağlantı performansına göre optimize edilmesi.
  • TCP Keepalive OptimizasyonuUzun süre açık kalan bağlantıların daha verimli yönetilmesi.
  • Kernel Network OptimizasyonuKernel ağ buffer, connection queue ve TCP parametrelerinin optimize edilmesi.

Sunucu Güvenliği

30 adım
  • Kernel Tabanlı Symlink KorumasıKullanıcılar arası sembolik bağlantı saldırılarına karşı kernel seviyesinde koruma sağlanması.
  • Mod_userdir Ayarları~kullanici üzerinden web sitelerine erişimin kontrol edilmesi veya kapatılması.
  • Open_basedir AyarlarıPHP kullanıcılarının yalnızca izin verilen dizinlere erişebilmesinin sağlanması.
  • ModSecurity AyarlarıWeb saldırılarına karşı ModSecurity kurallarının kurulması ve düzenlenmesi.
  • ModSecurity False Positive DüzenlemesiGüvenli isteklerin yanlışlıkla engellenmesine neden olan kuralların düzenlenmesi.
  • WordPress Brute Force Korumasıwp-login.php ve XML-RPC gibi alanlara rate-limit tabanlı koruma uygulanması.
  • XML-RPC KorumasıWordPress XML-RPC üzerinden gerçekleştirilen saldırıların sınırlandırılması.
  • PHP.ini Güvenlik AyarlarıPHP upload, execution, memory ve güvenlik parametrelerinin düzenlenmesi.
  • PHP Disable Functions AyarlarıRisk oluşturabilecek PHP fonksiyonlarının kontrollü şekilde sınırlandırılması.
  • Exec / Symlink / Perl / CGI KontrolüSunucuda güvenlik riski oluşturabilecek servis ve özelliklerin kontrol edilmesi.
  • CGI Güvenlik AyarlarıCGI kullanımının kontrol edilmesi ve gereksiz CGI erişimlerinin kapatılması.
  • Perl Güvenlik KontrolüPerl çalıştırma yetkilerinin ve kullanım alanlarının kontrol edilmesi.
  • Chroot KontrolüKullanıcıların sistem üzerindeki erişim alanlarının sınırlandırılması.
  • Directory Listing KapatılmasıDosya listelerinin ziyaretçiler tarafından görüntülenmesinin engellenmesi.
  • Hassas Dosya Erişim Koruması.env, .git, config ve yedek dosyalarına web üzerinden erişimin engellenmesi.
  • Dosya İzinleri KontrolüWeb site dosya ve dizin izinlerinin güvenlik açısından kontrol edilmesi.
  • SSH Port DeğiştirmeStandart SSH portunun değiştirilerek otomatik saldırıların azaltılması.
  • SSH Root Login KontrolüRoot kullanıcısının SSH erişiminin güvenli şekilde sınırlandırılması.
  • SSH Güvenlik OptimizasyonuSSH bağlantı, timeout ve kimlik doğrulama ayarlarının düzenlenmesi.
  • Brute Force KorumasıSSH, FTP, mail ve panel servislerine yönelik kaba kuvvet saldırılarının sınırlandırılması.
  • Fail2Ban KurulumuTekrarlanan başarısız girişleri otomatik olarak engelleyen kuralların oluşturulması.
  • CSF Firewall KurulumuPort, bağlantı ve saldırı kontrolleri için CSF firewall yapılandırmasının yapılması.
  • iptables / nftables DüzenlemesiSunucu seviyesinde gelen ve giden trafik kurallarının düzenlenmesi.
  • Port Güvenlik KontrolüGereksiz açık portların tespit edilmesi ve kapatılması.
  • Connection Limit AyarlarıTek bir IP adresinden oluşturulabilecek bağlantı sayısının sınırlandırılması.
  • SYN Flood KorumasıYoğun SYN bağlantılarına karşı kernel ve firewall seviyesinde önlem alınması.
  • ICMP Güvenlik AyarlarıICMP trafiğinin sunucu ihtiyacına göre sınırlandırılması.
  • Rootkit KontrolüSistemde rootkit ve şüpheli sistem değişikliklerinin taranması.
  • Zararlı Dosya TaramasıBelirlenen limitler dahilinde shell, backdoor ve şüpheli dosyaların kontrol edilmesi.
  • Web Shell KontrolüWeb dizinlerinde yaygın zararlı PHP shell imzalarının taranması.

CloudLinux & Hosting Güvenliği

8 adım
  • CloudLinux KurulumuCloudLinux işletim sisteminin kurulması ve hosting ortamına entegrasyonu. lisans gerektirir
  • CageFS KurulumuHosting kullanıcılarının birbirinden izole edilerek sistem dosyalarına erişiminin sınırlandırılması.
  • LVE Limit AyarlarıKullanıcı bazlı CPU, RAM, I/O, EP ve process limitlerinin belirlenmesi.
  • PHP Selector AyarlarıKullanıcıların farklı PHP sürümleri ve PHP modülleri kullanabilmesinin sağlanması.
  • Alt-PHP YapılandırmasıCloudLinux alt-php sürümlerinin kurulması ve gerekli modüllerin düzenlenmesi.
  • KernelCare KurulumuKernel güncellemelerinin yeniden başlatma gerektirmeden uygulanması. lisans gerekebilir
  • Imunify360 KurulumuMalware, brute force ve web saldırılarına karşı Imunify360 yapılandırması. lisans gerektirir
  • ImunifyAV YapılandırmasıWeb sitelerinin zararlı yazılım açısından taranması ve raporlanması.

MySQL / MariaDB

25 adım
  • MySQL / MariaDB Genel OptimizasyonuVeritabanı servisinin RAM, CPU ve disk yapısına göre optimize edilmesi.
  • InnoDB Buffer Pool AyarlarıSık kullanılan verilerin RAM üzerinde tutulması için buffer pool boyutunun düzenlenmesi.
  • InnoDB Log OptimizasyonuYoğun yazma işlemlerinde performansı artırmak için redo log ayarlarının optimize edilmesi.
  • MySQL Connection LimitleriMaksimum eş zamanlı bağlantı ve kullanıcı bağlantı limitlerinin düzenlenmesi.
  • MySQL Thread AyarlarıVeritabanı bağlantılarının daha verimli işlenmesi için thread parametrelerinin düzenlenmesi.
  • Slow Query Log AktifleştirmeYavaş çalışan SQL sorgularının tespit edilebilmesi için slow query log yapılandırılması.
  • Slow Query AnaliziSunucuyu yoran veya uzun süren SQL sorgularının tespit edilmesi.
  • Query OptimizasyonuYoğun kaynak kullanan sorguların performans açısından değerlendirilmesi.
  • MySQL Index KontrolüTablolarda eksik veya gereksiz index yapılandırmalarının kontrol edilmesi.
  • Table Cache OptimizasyonuSık kullanılan tablolar için table cache değerlerinin düzenlenmesi.
  • Temporary Table OptimizasyonuDisk üzerinde oluşan geçici tabloların azaltılması için bellek limitlerinin düzenlenmesi.
  • MySQL Sort Buffer AyarlarıSıralama işlemlerinde kullanılan buffer değerlerinin optimize edilmesi.
  • Join Buffer AyarlarıJOIN işlemlerinde oluşan kaynak kullanımının optimize edilmesi.
  • MySQL Packet Limitlerimax_allowed_packet gibi veri aktarım limitlerinin uygulamaya uygun şekilde düzenlenmesi.
  • MySQL Timeout AyarlarıBoşta kalan ve uzun süren bağlantıların daha verimli yönetilmesi.
  • MySQL Remote Erişim KapatılmasıVeritabanı servisinin gereksiz dış ağ erişimine kapatılması.
  • MySQL Bind Address AyarlarıMySQL servisinin yalnızca gerekli IP adreslerinde dinlemesinin sağlanması.
  • MySQL Kullanıcı Yetki KontrolüVeritabanı kullanıcılarının gereksiz yetkilerinin kontrol edilmesi.
  • MySQL Güvenlik KontrolüAnonim kullanıcı, test veritabanı ve riskli varsayılan ayarların kontrol edilmesi.
  • MariaDB OptimizasyonuMariaDB sürümüne özel cache, InnoDB ve bağlantı parametrelerinin düzenlenmesi.
  • MySQL RAM Kullanım OptimizasyonuVeritabanının gereğinden fazla RAM tüketmesini önleyecek limitlerin belirlenmesi.
  • MySQL CPU Kullanım OptimizasyonuYoğun sorguların işlemci üzerindeki yükünü azaltacak sunucu ayarlarının yapılması.
  • MySQL Disk I/O OptimizasyonuVeritabanı okuma/yazma işlemlerinin disk üzerindeki yükünün azaltılması.
  • MySQL Max Connections AyarıSunucu kapasitesine göre güvenli maksimum bağlantı sayısının belirlenmesi.
  • MySQL Backup KontrolüVeritabanı yedekleme işlemlerinin çalışırlığının ve yapılandırmasının kontrol edilmesi.

Mail & DNS

8 adım
  • SMTP Güvenlik AyarlarıMail servislerinin açık relay ve kötüye kullanım açısından kontrol edilmesi.
  • Mail Queue KontrolüYoğun veya şüpheli mail kuyruklarının kontrol edilmesi.
  • Spam Gönderim KontrolüHosting hesaplarından gerçekleştirilen anormal mail gönderimlerinin tespit edilmesi.
  • SPF YapılandırmasıAlan adından mail gönderebilecek sunucuların DNS üzerinden tanımlanması.
  • DKIM YapılandırmasıGönderilen e-postaların doğrulanabilmesi için DKIM imzasının yapılandırılması.
  • DMARC YapılandırmasıSPF ve DKIM doğrulamalarının politika ve raporlama ayarlarının oluşturulması.
  • rDNS / PTR KontrolüMail teslimat performansı için IP adresinin reverse DNS kaydının kontrol edilmesi.
  • DNS Güvenlik KontrolüDNS servisinin recursion, zone transfer ve yetkisiz erişim açısından kontrol edilmesi.

cPanel / Plesk

10 adım
  • cPanel KurulumucPanel/WHM kurulumu, lisans aktivasyonu ve temel sunucu yapılandırmasının yapılması.
  • Plesk KurulumuPlesk panel kurulumu ve hosting servislerinin çalışır hale getirilmesi.
  • Hostname YapılandırmasıSunucu hostname, DNS ve reverse DNS yapısının düzenlenmesi.
  • Nameserver YapılandırmasıÖzel NS adreslerinin oluşturulması ve DNS servisinin yapılandırılması.
  • DNS Zone KontrolüAlan adı DNS kayıtlarının ve zone yapılandırmalarının kontrol edilmesi.
  • PHP Sürüm YapılandırmasıSunucuda kullanılacak PHP sürümlerinin ve handler yapılandırmasının düzenlenmesi.
  • Eski PHP Sürümleri KontrolüGüvenlik riski oluşturabilecek eski PHP sürümlerinin tespit edilmesi.
  • EasyApache YapılandırmasıApache ve PHP bileşenlerinin ihtiyaca göre yeniden derlenmesi ve düzenlenmesi.
  • Cron Job KontrolüGereksiz veya yoğun kaynak tüketen cron görevlerinin kontrol edilmesi.
  • Hosting Hesap LimitleriDisk, trafik, CPU ve diğer hesap limitlerinin hosting yapısına göre düzenlenmesi.

Disk & Sistem

10 adım
  • Disk Kullanım AnaliziSunucuda gereksiz veya aşırı disk alanı kullanan dizinlerin tespit edilmesi.
  • Log Dosyası OptimizasyonuAşırı büyüyen sistem ve web loglarının rotate ayarlarının düzenlenmesi.
  • Tmp Dizini Güvenliği/tmp ve benzeri geçici dizinlerin güvenlik seçeneklerinin düzenlenmesi.
  • Swap OptimizasyonuRAM yetersizliğinde sistemin daha stabil çalışması için swap kullanımının düzenlenmesi.
  • Swappiness AyarlarıLinux'un swap kullanım davranışının sunucu iş yüküne göre optimize edilmesi.
  • File Descriptor LimitleriYoğun trafik alan sunucularda açık dosya ve socket limitlerinin artırılması.
  • Process LimitleriKullanıcı ve servis bazlı process limitlerinin düzenlenmesi.
  • Systemd Servis OptimizasyonuGereksiz servislerin kapatılması ve gerekli servislerin başlangıç ayarlarının düzenlenmesi.
  • Kernel Parametre Optimizasyonusysctl parametrelerinin hosting ve web sunucu kullanımına göre optimize edilmesi.
  • Saat / NTP SenkronizasyonuSunucu saatinin güvenilir NTP sunucularıyla senkronize edilmesi.

WordPress

9 adım
  • WordPress Cache OptimizasyonuSayfa ve obje cache yapılandırılarak WordPress yanıt süresinin azaltılması.
  • WordPress LSCache YapılandırmasıLiteSpeed kullanılan sistemlerde LSCache eklentisinin sunucu ile uyumlu yapılandırılması.
  • WordPress Redis Object CacheVeritabanı sorgularını azaltmak için Redis Object Cache kurulması.
  • WordPress Cron OptimizasyonuYoğun wp-cron isteklerinin gerçek sistem cron görevine dönüştürülmesi.
  • WordPress Heartbeat OptimizasyonuGereksiz AJAX isteklerinin azaltılarak CPU kullanımının düşürülmesi.
  • WordPress XML-RPC KorumasıXML-RPC üzerinden gelen brute force ve pingback saldırılarının sınırlandırılması.
  • WordPress Login Rate Limitwp-login.php üzerinden gerçekleştirilen yoğun giriş denemelerinin sınırlandırılması.
  • WordPress Dosya Güvenliğiwp-config.php ve kritik WordPress dosyalarının erişim izinlerinin kontrol edilmesi.
  • WordPress Veritabanı OptimizasyonuGereksiz transient, revision ve veritabanı kayıtlarının kontrol edilmesi.

Süreç Nasıl İşliyor?

Rastgele ayar değiştirmiyoruz. Her sunucu önce ölçülür, sonra düzenlenir, sonra tekrar ölçülür.

01 · ANALİZ

Mevcut durum ölçümü

CPU, RAM, disk I/O, trafik profili, PHP/MySQL sürümleri ve mevcut yapılandırma incelenir. Yanıt süreleri ve kaynak kullanımı kayıt altına alınır.

02 · TESPİT

Darboğaz raporu

Yavaşlığın ve güvenlik açıklarının kaynağı belirlenir. Hangi adımların uygulanacağı, hangilerinin lisans gerektirdiği sizinle netleştirilir.

03 · UYGULAMA

Kontrollü değişiklik

Yapılandırma yedeği alınır; adımlar düşük trafikli saatte, kesinti yaratmadan uygulanır. Yeniden başlatma gerektiren işlemler sizinle planlanır.

04 · DOĞRULAMA

Önce / sonra raporu

Aynı ölçümler tekrarlanır, kazanımlar raporlanır. Sunucu kararlaştırılan süre boyunca izlenir; gerekirse ince ayar yapılır.

Gerekli Lisanslar

Optimizasyon adımlarının bir kısmı ticari yazılım gerektirir. Lisansları Verunix üzerinden aylık olarak alabilir, kurulumunu optimizasyonla birlikte yaptırabilirsiniz.

  • Mevcut lisansınız varsa kullanılır, yeniden satın almanız gerekmez
  • Kurulum ve yapılandırma optimizasyon ücretine dahildir
  • Aylık faturalama, taahhüt yok
Tüm lisansları görüntüle →

Sunucu Optimizasyonu Nedir, Neden Gereklidir?

Sunucu optimizasyonu, bir VDS veya dedicated sunucunun web sunucusu (Apache, Nginx, LiteSpeed), PHP, MySQL/MariaDB, işletim sistemi kaynakları ve güvenlik katmanlarının; sunucunun donanımına, barındırdığı site sayısına ve trafiğine göre yeniden yapılandırılmasıdır. Amaç donanım eklemek değil, mevcut donanımdan alınabilecek en yüksek verimi almaktır.

cPanel veya Plesk ile gelen varsayılan ayarlar "her sunucuda çalışsın" diye seçilmiş güvenli ama muhafazakâr değerlerdir. 2 GB RAM'li bir sunucu ile 64 GB RAM'li bir sunucu aynı InnoDB buffer pool, aynı PHP-FPM process sayısı ve aynı Apache worker limitleriyle açılır. Bu yüzden yeni alınan güçlü bir sunucu bile yanlış yapılandırmayla yavaş çalışabilir; "sunucu yetersiz" diye yapılan yükseltmeler çoğu zaman gereksizdir.

Sunucu optimizasyonu hangi sorunları çözer?

  • Yüksek TTFB (ilk bayt süresi) ve yavaş açılan sayfalar
  • Ziyaretçi artışında %100'e vuran CPU ve şişen RAM kullanımı
  • MySQL kilitlenmeleri, "too many connections" ve 503 hataları
  • Brute force, spam ve zararlı dosyalardan kaynaklanan gizli kaynak tüketimi
  • Core Web Vitals ve SEO puanlarını düşüren sunucu kaynaklı gecikmeler

Verunix'te bu iş 124 adımlık bir kontrol listesiyle yürütülür: önce ölçülür, sonra uygulanır, sonra tekrar ölçülür. Her değişiklik raporlanır; geri alma için yapılandırma yedeği tutulur.
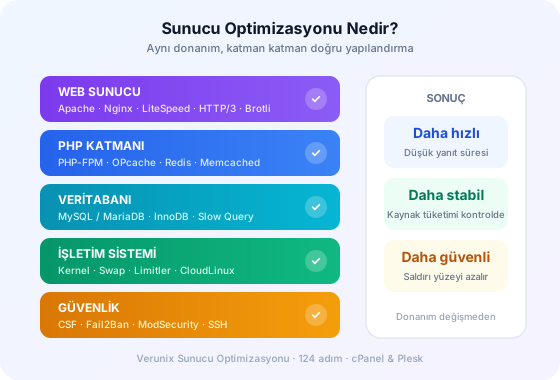
Sunucu optimizasyonu nedir — web sunucu, PHP, veritabanı, işletim sistemi ve güvenlik katmanları

cPanel ve Plesk Sunucularda LiteSpeed ile Performans Artışı

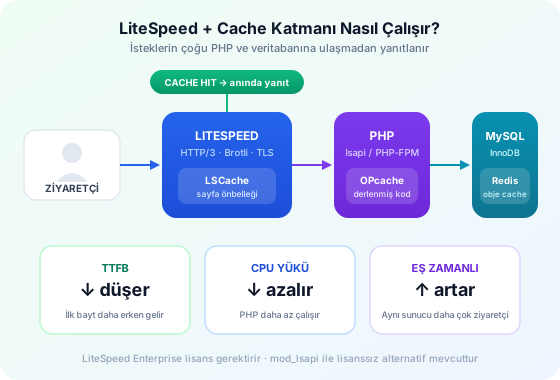
LiteSpeed Web Server, Apache ile birebir uyumlu (.htaccess, mod_rewrite) olduğu için cPanel ve Plesk sunucularda kesintisiz geçiş yapılabilen, olay tabanlı mimarisiyle aynı donanımda çok daha fazla eş zamanlı bağlantıyı karşılayan bir web sunucusudur. Asıl farkı yaratan bileşen ise LSCache: WordPress, WooCommerce, Joomla, Magento ve OpenCart için sunucu seviyesinde tam sayfa önbelleği sağlar. Önbellekten dönen bir istek PHP'yi ve veritabanını hiç çalıştırmaz.

LiteSpeed optimizasyonu neleri kapsar?

  • LiteSpeed kurulumu, lisans aktivasyonu ve Apache'den kesintisiz geçiş
  • HTTP/3 ve QUIC, Brotli sıkıştırma ve TLS oturum önbelleği
  • LSCache'in site bazında yapılandırılması, ESI ve obje önbelleği için Redis entegrasyonu
  • PHP tarafında OPcache ve lsapi ayarlarının işlemci/RAM'e göre ölçeklenmesi
  • CloudLinux ile birlikte kullanıcı bazlı kaynak limitleri (LVE)

Lisans almak istemiyorsanız: Apache üzerinde mod_lsapi kurulumu, LiteSpeed'in PHP çalıştırma katmanını lisanssız olarak Apache'ye taşır; PHP-FPM'e göre belirgin bir CPU tasarrufu sağlar. Hangi yolun sunucunuza uygun olduğu ücretsiz ön analizde belirlenir. LiteSpeed lisanslarını lisans sayfamızdan temin edebilirsiniz.

LiteSpeed, LSCache, OPcache ve Redis ile istek akışı — cache hit oranı arttıkça PHP ve MySQL yükü azalır

Yavaş Sunucunun Görünmeyen Nedenleri: MySQL ve Güvenlik

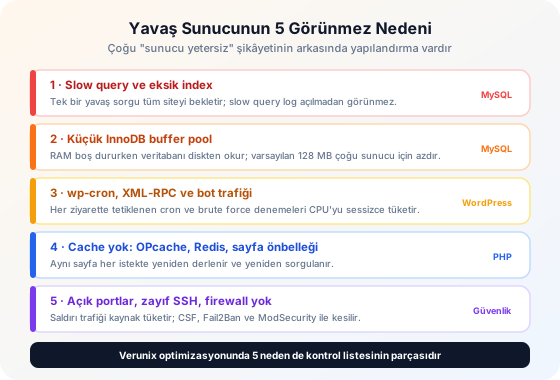
Yavaşlık şikâyetlerinde ilk bakılan yer web sunucusu olur; oysa vakaların büyük kısmında darboğaz MySQL ve sunucuya sızan gereksiz trafiktedir. Tek bir index'siz sorgu, eş zamanlı 50 ziyaretçide veritabanını kilitleyip tüm siteleri bekletebilir. Varsayılan 128 MB InnoDB buffer pool, RAM boş dururken veritabanının her okumayı diskten yapmasına neden olur.

MySQL / MariaDB optimizasyonunda yapılanlar

  • Slow query log açılır, sunucuyu yoran sorgular ve eksik index'ler tespit edilir
  • Buffer pool, log dosyaları, table cache, sort/join buffer ve max_connections RAM'e göre ölçeklenir
  • Geçici tabloların diske düşmesi engellenir, timeout ve packet limitleri uygulamaya göre ayarlanır
  • Uzak erişim kapatılır, bind address ve kullanıcı yetkileri sıkılaştırılır, yedek çalışırlığı doğrulanır

Güvenlik neden performans konusudur?

wp-login.php'ye dakikada yüzlerce deneme yapan botlar, XML-RPC pingback saldırıları ve açık portları tarayan trafik, hiçbir gerçek ziyaretçi getirmeden CPU ve bağlantı limitlerini tüketir. CSF firewall, Fail2Ban, ModSecurity ve rate-limit kuralları bu trafiği sunucuya ulaşmadan keser; sonuç, gerçek ziyaretçilere kalan kaynak ve düşen yanıt süreleridir. Volumetrik saldırılar için ise Layer 7 DDoS koruması ile birlikte değerlendirilmesi önerilir.

Yavaş sunucunun 5 görünmez nedeni — slow query, buffer pool, wp-cron, cache eksikliği, güvenlik açıkları
MERAK EDİLENLER

Sunucu Optimizasyonu Hakkında Sıkça Sorulan Sorular

Sunucu optimizasyonu; web sunucusu (Apache, Nginx, LiteSpeed), PHP, MySQL/MariaDB, işletim sistemi kaynakları ve güvenlik katmanlarının sunucunuzun donanımına ve trafiğine göre yeniden yapılandırılmasıdır. Verunix'te bu süreç 124 adımlık bir kontrol listesiyle yürütülür; her adım sunucunuza uygunsa uygulanır, gereksizse atlanır.

cPanel/WHM ve Plesk kurulu sunucularda tam kapsamlı çalışıyoruz. Panel olmayan (DirectAdmin, CyberPanel, saf LAMP/LEMP) sunucularda web sunucusu, PHP, MySQL ve güvenlik adımlarının büyük bölümü yine uygulanabilir; ön analizde netleştiririz.

Değişikliklerin çoğu servis yeniden başlatması gerektirmez. Yeniden başlatma gerektiren adımlar (LiteSpeed geçişi, MySQL parametreleri gibi) sizinle kararlaştırılan düşük trafikli saatte, saniyeler süren pencerelerde yapılır. Kritik değişikliklerden önce yapılandırma yedeği alınır.

LiteSpeed Enterprise, CloudLinux, Imunify360 ve KernelCare ticari yazılımlardır; kurulum için üreticiden lisans gerekir. Lisansı Verunix üzerinden temin edebilir veya mevcut lisansınızı kullanabilirsiniz. Diğer tüm adımlar (mod_lsapi, Redis, OPcache, CSF, Fail2Ban, ModSecurity vb.) lisans gerektirmez.

Dört aşama: (1) Analiz — sunucu kaynakları, trafik ve mevcut yapılandırma incelenir; (2) Tespit — darboğazlar ve güvenlik açıkları raporlanır; (3) Uygulama — kararlaştırılan adımlar uygulanır; (4) Doğrulama — yanıt süreleri, kaynak kullanımı ve güvenlik testleriyle sonuç ölçülür. Tipik bir sunucuda süreç 1-3 iş günü içinde tamamlanır.

Evet. Root/SSH erişimi verebildiğiniz her Linux sunucuya (VDS, dedicated veya bulut) uygulanabilir. Verunix müşterisi olmanız gerekmez.

LSCache/Redis object cache, OPcache, wp-cron'un gerçek cron'a taşınması ve Heartbeat sınırlaması ile sayfa yanıt süreleri belirgin şekilde düşer; XML-RPC ve wp-login korumaları brute force kaynaklı CPU tüketimini keser. Ölçümler analiz raporunda önce/sonra olarak paylaşılır.

Uygulanan tüm değişiklikler raporlanır. Uygulama sonrasında sunucunuz kararlaştırılan süre boyunca izlenir; bu süre içinde optimizasyondan kaynaklanan bir sorun oluşursa ücretsiz müdahale edilir. 7/24 Türkçe destek ekibimize her zaman ulaşabilirsiniz.

İlgili Hizmetler

Optimizasyon, doğru donanımla en iyi sonucu verir. NVMe diskli VDS sunucu ve dedicated sunucu paketlerimiz, Layer 7 DDoS koruması ve LiteSpeed, cPanel, CloudLinux lisansları ile birlikte değerlendirin. WordPress siteler için optimize edilmiş WordPress hosting hazır bir alternatiftir.

Yapay Zekaya Sor
Yapay Zekaya Sor ChatGPT, Perplexity & Dahası
Şans Çarkı Şansını hemen dene!