İndirim Çarkı'nı çevir, kazandığın indirim kuponu anında hesabında! Çarkı Çevir
English Domain
Tema
Müşteri Girişi Yeni Hesap Oluştur
Layer7 Koruma · Layer 4 Koruma · WAF

Layer7 DDoS Koruması: Saldırı Sunucunuza Ulaşmadan Durur

Web sitenize gelen her HTTP isteği önce filtre ağımızdan geçer. Bot ve flood trafiği ayıklanır, şüpheli istemciler doğrulama sayfasına alınır, sunucunuza yalnızca gerçek ziyaretçiler ulaşır. Kurulum için yazılım yüklemeniz gerekmez; DNS kaydınızı yönlendirmeniz yeterli.

Layer7 Firewall HTTP/HTTPS flood ve bot trafiği filtrelenir
Layer 4 Koruma SYN ve UDP flood ağ katmanında karşılanır
Canlı Saldırı Paneli İstek, doğrulama ve engelleme 10 sn'de bir güncellenir
Size Özel Kurallar Geo-blocking, limit ve yol bazlı ayarlar
Verunix DDoS koruması: Layer 4 ve Layer7 saldırılara karşı gerçek zamanlı filtreleme
  • DMCA korumalı rozetiDMCA Korumalı
  • Premium kalite rozetiPremium Altyapı
  • Kalite güvencesi rozetiKalite Güvencesi

DDoS Koruması Fiyatı

Tek paket, sabit aylık ücret. Layer7 ve Layer 4 koruma, WAF ve canlı saldırı paneli dahil; saldırı büyüdüğünde faturanız değişmez.

Koruma aktif · 7/24

Layer7 DDoS Koruma Paketi

Web siteleri, e-ticaret ve oyun sunucusu siteleri için uygulama ve ağ katmanı koruması.

2.449,90 TL / ay
KDV dahil · Saldırı boyutuna göre ek ücret yok
1 Tbps+Koruma kapasitesi
%99,9Uptime garantisi
AnındaAktivasyon
Hemen Satın Al Sorularınız mı var? Sık sorulan sorulara göz atın
Koruma katmanları
  • Layer7 firewallHTTP/HTTPS flood ve bot trafiği
  • Layer 4 korumaSYN ve UDP flood
  • WAFSQL injection ve XSS denemeleri
  • Oyun protokol desteğiMetin2, FiveM, Minecraft, Rust
Kontrol ve görünürlük
  • Canlı saldırı paneli10 saniyede bir güncellenen grafik
  • 90 güne kadar analitikÜlke, tarayıcı, IP ve yol kırılımı
  • Geo-blockingÜlke bazlı erişim kuralları
  • Özel limitlerYol ve hız bazlı kurallar
Hizmet
  • 7/24 teknik destekSaldırı anında kural ayarı
  • Ücretsiz SSLSertifika pakete dahil

Koruma Panelinden Bir HTTP Flood Saldırısı

Aşağıdaki ekranlar Verunix Layer7 koruma panelinden alındı ve korunan bir web sitesine yönelik örnek bir HTTP flood saldırısını gösteriyor. Ziyaretçi gizliliği için IP adreslerinin son kısımları maskelendi.

21,7 milyon
30 günde gelen istek
%78,5
kötü amaçlı olarak engellendi
1.778 istek/sn
saldırı anındaki yük
0,2 istek/sn
sunucuya ulaşan trafik
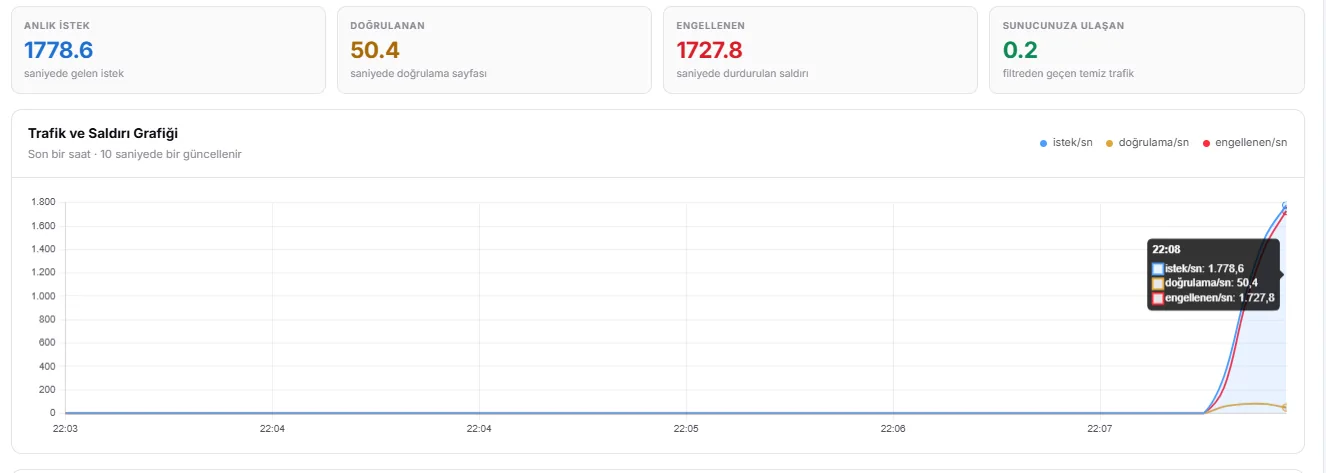
DDoS koruma paneli canlı trafik grafiği: saniyede 1778 istek geliyor, 1727 istek engelleniyor, sunucuya 0,2 istek ulaşıyor
Canlı trafik grafiği. Saldırı başladığı anda saniyedeki istek sayısı birkaç saniye içinde 1.778'e çıkıyor. Bunların 1.727'si doğrudan engelleniyor, 50'si doğrulama sayfasına alınıyor, sunucuya ulaşan temiz trafik saniyede 0,2 istekte kalıyor.
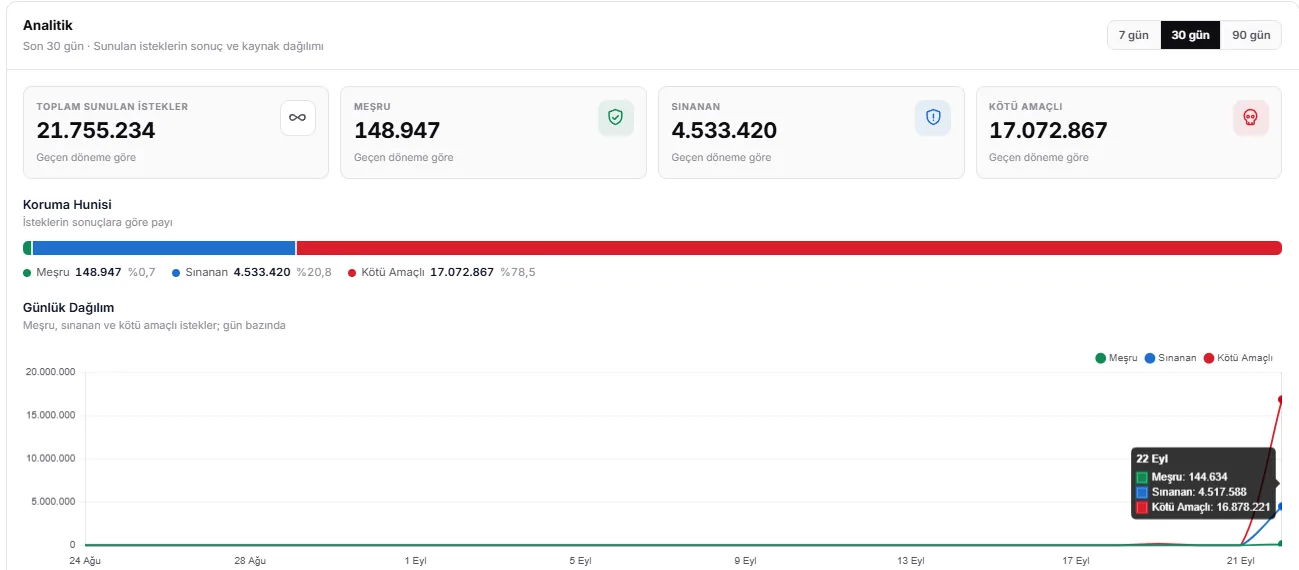
DDoS koruması analitik ekranı: 30 günde 21.755.234 istek, yüzde 78,5 kötü amaçlı, yüzde 20,8 sınanan, yüzde 0,7 meşru
Koruma hunisi. 30 günlük 21,7 milyon isteğin %0,7'si meşru, %20,8'i doğrulama sayfasıyla sınanan, %78,5'i kötü amaçlı.
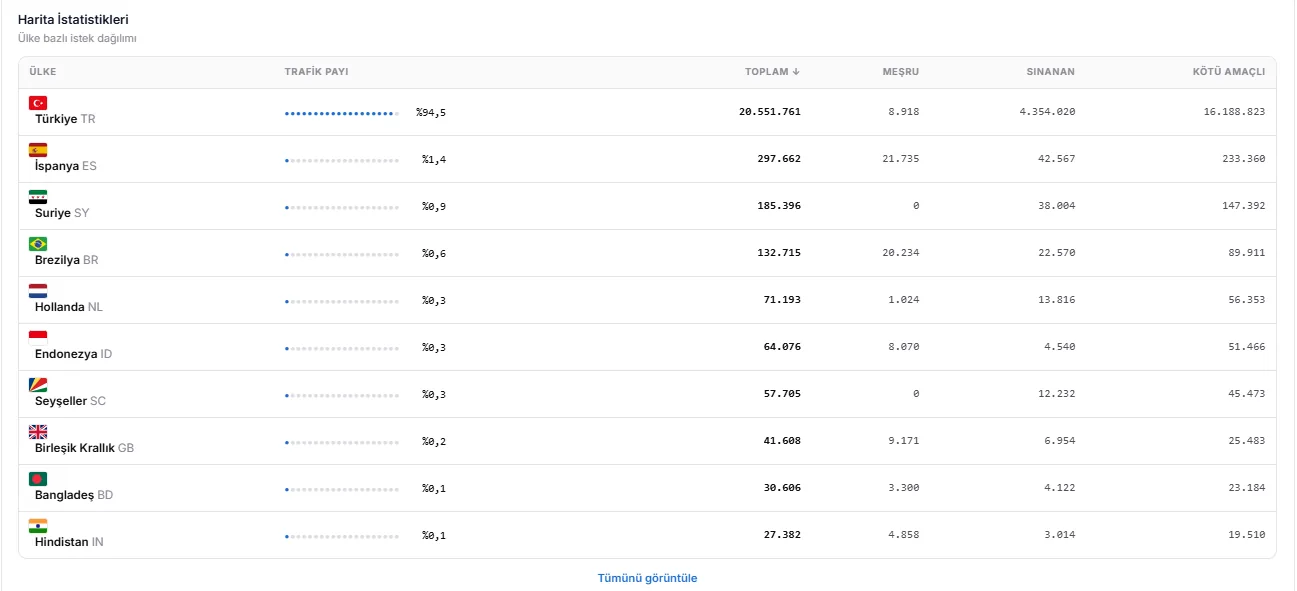
Ülke bazlı DDoS saldırı istatistikleri: trafiğin yüzde 94,5'i Türkiye kaynaklı
Ülke dağılımı. Saldırı trafiğinin %94,5'i Türkiye IP'lerinden geliyor. Yalnızca yurt dışını kapatan bir kural bu saldırıyı durduramazdı.
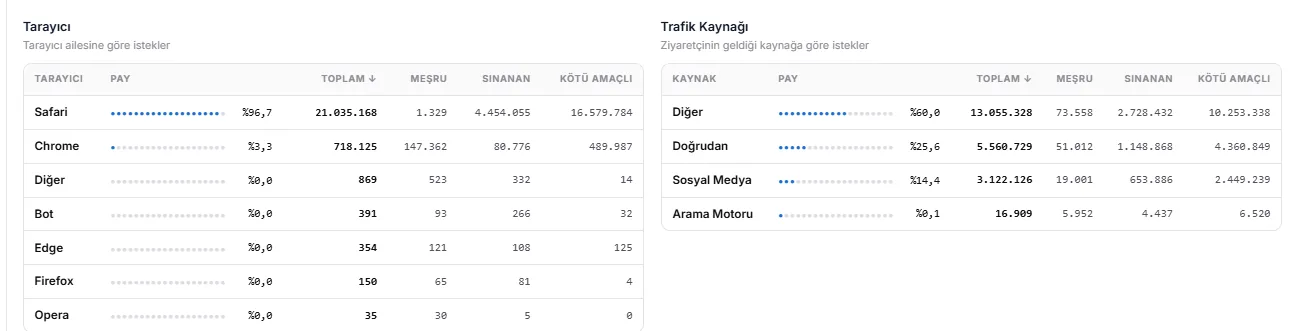
Tarayıcı dağılımı: Safari görünen 21 milyon isteğin yalnızca 1.329'u meşru, bot trafiği sahte user-agent kullanıyor
Tarayıcı dağılımı. 21 milyon istek kendini Safari olarak tanıtıyor ama yalnızca 1.329'u meşru çıkıyor. Botlar user-agent bilgisini taklit ediyor.
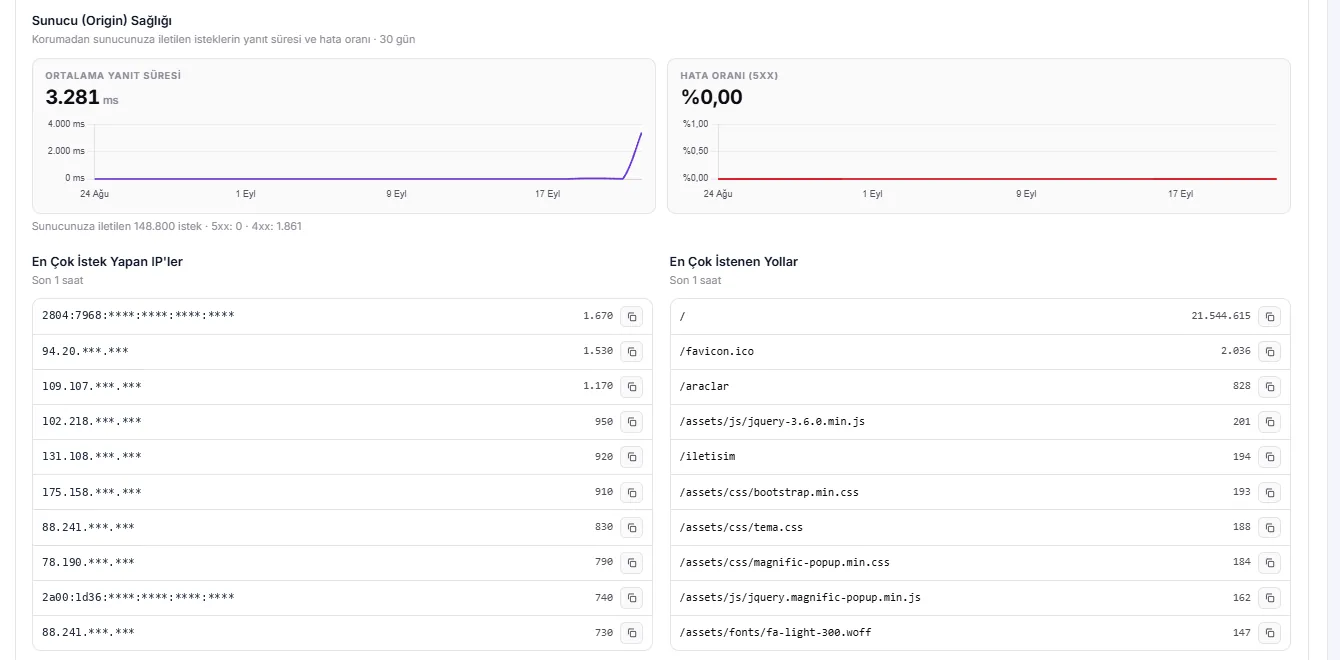
Origin sunucu sağlığı ekranı: 5xx hata oranı yüzde 0, en çok istek yapan IP'ler ve en çok istenen yollar
Origin sağlığı. Saldırı boyunca sunucuda 5xx hatası oluşmuyor. En çok istek yapan IP bile saatte yalnızca 1.670 istek göndermiş.

Bu ekranlar ne anlatıyor?

  • IP başına limit tek başına yetmez. En aktif IP saatte 1.670 istek, yani saniyede yarım istekten az gönderiyor. Normal bir ziyaretçiden ayırt edilemeyecek kadar düşük bir hız. Saldırıyı büyüten şey tek tek IP'ler değil, binlerce IP'nin toplamı.
  • Geo-blocking tek başına yetmez. Botnet trafiği büyük oranda Türkiye'deki ev ve mobil bağlantılardan geliyor. Ülke engeli yurt dışı saldırılarda işe yarar ama bu senaryoda gerçek ziyaretçileri de keserdi.
  • User-agent'a güvenilmez. Saldırı trafiği kendini Safari olarak tanıtıyor. Layer7 koruma bu yüzden istemcinin ne söylediğine değil, nasıl davrandığına bakar.
  • Hedef tek bir yol. İsteklerin neredeyse tamamı ana sayfaya (/) gidiyor. Yol bazlı hız sınırı ve doğrulama kuralları bu yüzden kritik.
Size Yardımcı Olmak İçin
Buradayız!
Aklınıza takılan sorular için canlı destek hattımıza bağlanın.
Canlı Destek
Hızlıca yardım edelim
7/24 Teknik Destek
Her zaman yanınızdayız
Anında Aktivasyon
Dakikalar içinde aktif

DDoS Koruması Nedir?

DDoS (Distributed Denial of Service, dağıtık hizmet engelleme) saldırısında, çok sayıda cihazdan aynı hedefe eş zamanlı trafik gönderilir. Amaç veri çalmak değil; bant genişliğini, bağlantı tablosunu ya da sunucunun işlemci ve belleğini tüketerek siteyi gerçek ziyaretçilere kapatmaktır. Bu cihazlar çoğunlukla ele geçirilmiş bilgisayarlar, modemler, IP kameralar ve kiralık sunuculardan oluşan botnet'lerdir.

DDoS koruması, bu trafiği hedefe ulaşmadan önce karşılayan ve temizleyen katmandır. Trafik önce koruma ağına gelir, orada saldırı paketleri ve bot istekleri ayrıştırılır, sunucuya yalnızca temiz trafik iletilir. Saldırı ne kadar büyük olursa olsun yükü sunucunuz değil, koruma ağı taşır.

Etkili bir koruma iki katmanı birlikte ele alır: ağ katmanında (Layer 3/4) hacim saldırılarını, uygulama katmanında (Layer7) ise gerçek kullanıcı gibi görünen HTTP isteklerini. İkisinden biri eksikse saldırgan diğer kapıdan girer.
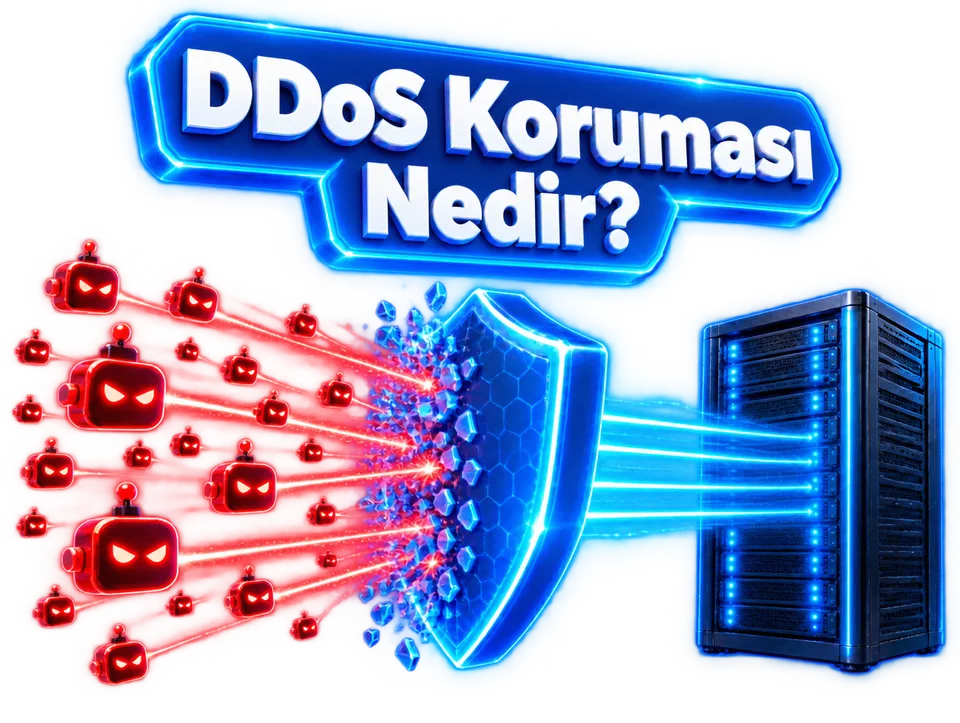
DDoS saldırısı şeması: botnet trafiği koruma ağında filtrelenip sunucuya temiz trafik iletiliyor

DDoS Saldırı Türleri: Layer 3, Layer 4 ve Layer7

Saldırılar, OSI modelinde hangi katmanı hedeflediklerine göre gruplanır. Her grubun belirtisi ve çözümü farklıdır; bu yüzden "DDoS korumalı" etiketi taşıyan her hizmet aynı saldırıları durdurmaz.

Ağ katmanı saldırıları kaba kuvvete dayanır ve Gbps ya da Mpps ile ölçülür. Uygulama katmanı saldırıları ise az bant genişliğiyle çok iş yaptırır: saniyede birkaç bin HTTP isteği, veritabanına giden her sayfa yüklemesiyle sunucuyu dakikalar içinde kilitleyebilir.

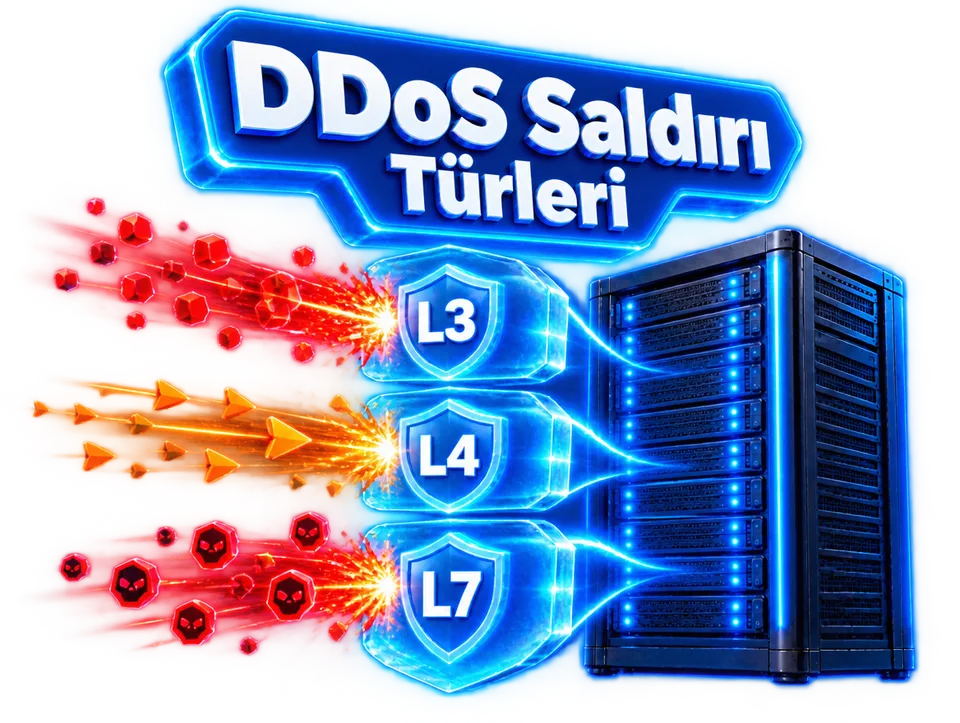
DDoS saldırı türleri: Layer 3, Layer 4 ve Layer7 saldırıları
KatmanNeyi hedefler?Örnek saldırılarNasıl durdurulur?
Layer 3
Ağ
Hat kapasitesi ve yönlendiriciler ICMP flood, IP fragment saldırıları Yüksek kapasiteli hatlar, trafik temizleme (scrubbing), ACL
Layer 4
Taşıma
Bağlantı tablosu, portlar SYN flood, ACK flood, UDP flood, DNS/NTP amplification (yansıtma) SYN cookie, protokol doğrulama, paket hız limitleri
Layer7
Uygulama
Web sunucusu, PHP, veritabanı HTTP GET/POST flood, Slowloris, önbellek atlatma (cache bypass), arama ve giriş sayfası yüklemesi Davranış analizi, doğrulama sayfası (challenge), yol bazlı hız sınırı, Layer7 firewall kuralları

Layer7 Koruma Nedir, Nasıl Çalışır?

Layer7 koruma (Layer 7 koruma), OSI modelinin 7. katmanı olan uygulama katmanında, yani HTTP ve HTTPS istekleri seviyesinde çalışır. Bu katmandaki saldırı paketleri teknik olarak kusursuzdur: geçerli bir TCP bağlantısı kurulur, geçerli bir HTTP isteği gönderilir. Paketin kendisinde bir hata olmadığı için ağ katmanındaki filtreler bu trafiği gerçek ziyaretçiden ayıramaz.

Bu yüzden Layer7 koruma tek bir isteğe değil, istemcinin davranışına bakar:

  1. Yönlendirme. Alan adınızın DNS kaydı koruma ağına yönlendirilir. Sitenize gelen tüm istekler önce buraya ulaşır; sunucunuzun gerçek IP adresi görünmez.
  2. İtibar ve tutarlılık kontrolü. IP adresinin geçmişi, bağlantının geldiği ağ, istek başlıklarının kendi içinde tutarlı olup olmadığı incelenir. Kendini Safari olarak tanıtan ama Safari gibi davranmayan istemci burada işaretlenir.
  3. Hız ve davranış analizi. Aynı yola kısa sürede gelen istek sayısı, oturum başına istek ve gezinme düzeni ölçülür. Hiç CSS veya görsel yüklemeden sürekli ana sayfayı isteyen istemci insan değildir.
  4. Doğrulama sayfası. Şüpheli istemcilere kısa bir doğrulama sayfası gösterilir. Gerçek tarayıcı bunu birkaç saniyede geçer, basit bot scriptleri geçemez. Panelde bu istekler "sınanan" olarak görünür.
  5. Temiz trafiğin iletilmesi. Doğrulanan ziyaretçiler sunucunuza iletilir. Sunucunun yanıt süresi ve hata oranı panelden izlenir.
Layer7 koruma akışı: HTTP isteği analiz edilir, bot trafiği engellenir, gerçek ziyaretçi sunucuya ulaşır

Layer7 Firewall Nedir? Klasik Firewall ve WAF'tan Farkı

Klasik bir firewall paketlerin nereden gelip nereye gittiğine bakar: kaynak IP, hedef port, protokol. "80 ve 443 dışındaki portları kapat" gibi kurallar bu seviyede yazılır. Ancak HTTP flood saldırısı zaten açık olan 443 portundan, izin verilen protokolle gelir; klasik firewall açısından her şey normaldir.

Layer7 firewall ise isteğin içeriğini okur: istenen URL, HTTP metodu, başlıklar, çerez, user-agent ve istek sıklığı. Böylece "10 saniyede aynı arama sayfasına 50'den fazla istek atan istemciyi doğrulamaya al" ya da "/wp-login.php yoluna yalnızca Türkiye'den erişim ver" gibi uygulamaya özel kurallar yazılabilir.

WAF (Web Application Firewall) da uygulama katmanında çalışır ama odağı farklıdır: istek gövdesindeki saldırı kalıplarını, örneğin SQL injection ve XSS denemelerini yakalar. Kısacası Layer7 firewall trafiğin miktarını ve davranışını, WAF ise isteğin içeriğindeki zararlı kodu denetler. Güçlü bir koruma ikisini birlikte kullanır.

Klasik firewall (L3/L4)Layer7 firewallWAF
Neye bakar?IP, port, protokolURL, başlıklar, çerez, istek hızı, davranışİstek gövdesi ve parametreler
Neyi durdurur?Port taraması, SYN/UDP floodHTTP flood, bot trafiği, scraping, brute forceSQL injection, XSS, exploit denemeleri
Kör noktasıGeçerli HTTP isteklerini ayıramazTek bir zararlı isteği içerikten tanımazYüksek hacimli flood'u tek başına taşıyamaz
Verunix paketinde Dahil Dahil Dahil

DDoS Koruması Kimler İçin Gerekli?

Saldırı almak için büyük bir marka olmak gerekmez. Kiralık botnet'lerle saatlik saldırı düzenlemek ucuz olduğu için rakip, küskün kullanıcı ya da fidye talep eden gruplar küçük siteleri de hedef alır.

E-ticaret siteleri

Kampanya dönemlerinde yapılan bir saatlik kesinti, sepetteki siparişlerin doğrudan kaybı demek. Sepet, arama ve ödeme sayfaları saldırıların en sevdiği hedeflerdir.

Oyun sunucusu siteleri

Metin2, FiveM ve Minecraft topluluklarının web sitesi, kayıt ve item market sayfaları rakip sunuculardan sık saldırı alır. Oyun portu için korumalı oyun sunucusu çözümlerimize bakabilirsiniz.

Haber ve içerik siteleri

Gündem anlarında gelen gerçek trafik ile saldırı trafiği iç içe geçer. Layer7 koruma gerçek okuyucuyu geçirip botu durdurarak siteyi ayakta tutar.

API ve SaaS uygulamaları

Pahalı sorgu çalıştıran API uçları az sayıda istekle bile sunucuyu yorar. Yol bazlı limitler bu uçları ayrı ayrı korumanızı sağlar.

Kurumsal siteler

Erişilemeyen bir kurumsal site itibar kaybı demektir. Koruma, mevcut hosting firmanızı değiştirmeden eklenebilir.

Forum ve topluluklar

Arama, kayıt ve giriş sayfaları hem flood hem de brute force denemelerinin hedefidir. Bu yollara özel doğrulama kuralı tanımlanabilir.

DDoS Koruması Nasıl Aktif Edilir?

Koruma reverse proxy mantığıyla çalıştığı için sunucunuza yazılım kurmanız ya da sitenizi taşımanız gerekmez. Aktivasyon genellikle birkaç dakika sürer:

  1. Paketi satın alın. Aktivasyonun ardından size korumalı IP adresi ve kurulum bilgileri iletilir.
  2. DNS kaydını yönlendirin. Alan adınızın A kaydını bu IP adresine çevirin. DNS yayılımı tamamlandığında trafik koruma ağından geçmeye başlar.
  3. Kuralları birlikte ayarlayalım. Sitenizin yapısına göre ülke, yol ve hız kurallarını teknik ekibimizle birlikte belirleriz. Panelden trafiği canlı izlemeye başlarsınız.

Sık yapılan hata: origin IP'nin açıkta kalması

Saldırgan sunucunuzun gerçek IP adresini bulursa korumayı atlayıp doğrudan sunucuya saldırabilir. Koruma aktif olduktan sonra şunları kontrol edin:

  • Eski DNS kayıtları geçmiş kayıt sitelerinde görünebilir. Mümkünse korumaya geçerken sunucu IP adresinizi değiştirin.
  • mail., ftp., cpanel. gibi alt alan adları ve MX/SPF kayıtları aynı sunucuyu gösteriyorsa gerçek IP'yi ele verir.
  • Sunucu firewall'unda 80 ve 443 portlarını yalnızca koruma ağının IP adreslerine açın; diğer tüm kaynaklardan gelen web trafiğini kapatın.
  • Sitenizin dışarıya gönderdiği istekler (webhook, pingback, e-posta başlıkları) sunucu IP'sini sızdırabilir.

Sunucu tarafındaki firewall, ModSecurity ve rate-limit ayarlarını sizin yerinize yapmamızı isterseniz sunucu optimizasyonu hizmetimize göz atabilirsiniz.

DDoS Koruma Hizmeti Seçerken Nelere Dikkat Edilmeli?

Fiyatlar arasındaki fark çoğu zaman koruma kapasitesinden değil, aşağıdaki ayrıntılardan kaynaklanır. Bir sağlayıcıyla anlaşmadan önce bu soruların cevabını alın:

Layer7 ve Layer 4 birlikte mi? Yalnızca ağ katmanını koruyan hizmet, HTTP flood karşısında yetersiz kalır.
Sunucuya ne kadar trafik ulaştığını görebiliyor musunuz? Engellenen, doğrulanan ve iletilen trafiği ayrı gösteren panel, korumanın gerçekten çalıştığını kanıtlar.
Saldırı anında ne oluyor? Bazı sağlayıcılar büyük saldırıda IP'nizi null-route ile tamamen kapatır. Bu durumda saldırgan amacına ulaşmış olur.
Ek ücret var mı? Saldırı boyutuna veya temizlenen trafiğe göre fatura çıkaran modeller sürpriz maliyet yaratabilir.
Kuralları kim ayarlıyor? Hazır şablonlar her siteye uymaz. Saldırı sırasında kural değişikliğini yapacak bir teknik ekibe ulaşabilmeniz gerekir.
Gerçek ziyaretçi ne yaşıyor? Her ziyaretçiye doğrulama sayfası gösteren agresif ayarlar hem kullanıcıyı hem dönüşüm oranını olumsuz etkiler.

Saldırı grafiklerini okumak için blogdaki DSTAT ve Layer 4 / Layer7 grafik analizi rehberimize göz atabilirsiniz.

DDoS Koruması Hakkında Sıkça Sorulan Sorular

DDoS koruması, çok sayıda kaynaktan gelen saldırı trafiğini sunucunuza ulaşmadan karşılayan güvenlik katmanıdır. Trafik önce Verunix koruma ağına gelir; burada saldırı paketleri ve bot istekleri ayrıştırılır, sunucunuza yalnızca temiz trafik iletilir.

Layer 4 koruma ağ ve taşıma katmanında çalışır; SYN flood, UDP flood ve yansıtma (amplification) gibi hacim saldırılarını paket seviyesinde durdurur. Layer7 koruma ise HTTP/HTTPS istekleri seviyesinde çalışır ve gerçek kullanıcı gibi görünen HTTP flood, bot ve Slowloris saldırılarını davranış analiziyle ayırt eder. Web siteleri için ikisi birlikte gereklidir; Verunix paketinde ikisi de dahildir.

Değil ama birbirini tamamlarlar. Layer7 firewall isteğin URL, başlık, çerez ve hız gibi özelliklerine bakarak flood ve bot trafiğini durdurur. WAF ise istek içeriğindeki SQL injection ve XSS gibi saldırı kodlarını yakalar. Verunix DDoS koruma paketinde her ikisi birlikte çalışır.

Normal koşullarda fark edilir bir yavaşlama olmaz. Saldırı sırasında ise tam tersi olur: zararlı istekler sunucunuza ulaşmadığı için işlemci ve bellek gerçek ziyaretçilere ayrılır. Doğrulama sayfası yalnızca şüpheli görülen istemcilere gösterilir.

Hayır. Koruma kuralları Googlebot ve Bingbot gibi doğrulanmış arama motoru botlarını doğrulama sayfasına takmadan geçirecek şekilde yapılandırılır. Kendini Googlebot olarak tanıtan ama Google ağından gelmeyen sahte botlar ise engellenir. Böylece sitenizin taranması ve SEO performansı etkilenmez.

Hayır. Koruma reverse proxy mantığıyla çalışır. Alan adınızın A kaydını size verilen korumalı IP adresine yönlendirmeniz yeterlidir. Sonrasında sunucu firewall'unuzda web portlarını yalnızca koruma ağına açmanızı öneririz.

Evet. Siteniz veya sunucunuz farklı bir firmada barınsa bile trafiğinizi Verunix koruma ağı üzerinden geçirerek koruma altına alabilirsiniz. Sitenizi taşımanıza gerek yoktur.

Oyun sunucusunun web sitesi, kayıt sayfası, item market ve API'si için Layer7 koruma gereklidir. Oyun portuna gelen UDP/TCP trafiği ise Layer 4 koruma ve oyuna özel protokol filtreleriyle korunur. Metin2, FiveM, Minecraft ve Rust gibi oyunlar için protokol desteği pakete dahildir.

Panelde saniyedeki istek, doğrulama ve engelleme sayıları 10 saniyede bir güncellenen canlı grafikle gösterilir. 7, 30 ve 90 günlük analitikte meşru, sınanan ve kötü amaçlı istek dağılımını; ülke, tarayıcı ve trafik kaynağı kırılımlarını; en çok istek yapan IP'leri, en çok istenen yolları ve sunucunuzun yanıt süresiyle hata oranını görebilirsiniz.

Tek başına yeterli değildir. Türkiye'deki sitelere yönelik saldırıların önemli bir kısmı yurt içindeki ele geçirilmiş ev ve mobil bağlantılardan gelir. Ülke engeli yurt dışı kaynaklı saldırılarda faydalıdır ama davranış analizi ve doğrulama sayfasıyla birlikte kullanılmalıdır.

Hayır. Paket aylık sabit ücretlidir; saldırının boyutu veya süresi nedeniyle faturanıza ek maliyet yansıtılmaz.

İlgili Hizmetler

DDoS koruması tek başına değil, doğru altyapıyla anlam kazanır. Korumalı VDS sunucu ve dedicated sunucu paketlerimizde bu katman standart olarak gelir; oyun toplulukları için oyun sunucusu çözümlerimize, saldırı analizi konusunda ise blog'daki DSTAT rehberimize göz atın. Sunucu tarafındaki firewall, ModSecurity ve rate-limit ayarları için sunucu optimizasyonu hizmetine göz atın.

Yapay Zekaya Sor
Yapay Zekaya Sor ChatGPT, Perplexity & Dahası
Şans Çarkı Şansını hemen dene!